
Najpewniej nie wiedział. Większość włamań na strony firm to ataki automatyczne: programy skanują miliony stron w poszukiwaniu znanych dziur we wtyczkach, motywach i słabych haseł. Twoja strona trafiła na listę, bo miała lukę, a nie dlatego, że ktoś interesował się Twoją firmą.
Strona zhakowana — co robić w pierwszych 24 godzinach?
Jeśli Twoja strona została zhakowana, najpierw zmień hasło do poczty i hostingu, potem zabezpiecz kopię strony w obecnym stanie, sprawdź raport bezpieczeństwa w Google Search Console i dopiero wtedy przystąp do czyszczenia. Nie usuwaj plików na oślep i nie przywracaj starej kopii bez sprawdzenia, bo możesz usunąć ślady, a tylne wejście atakującego zostanie.
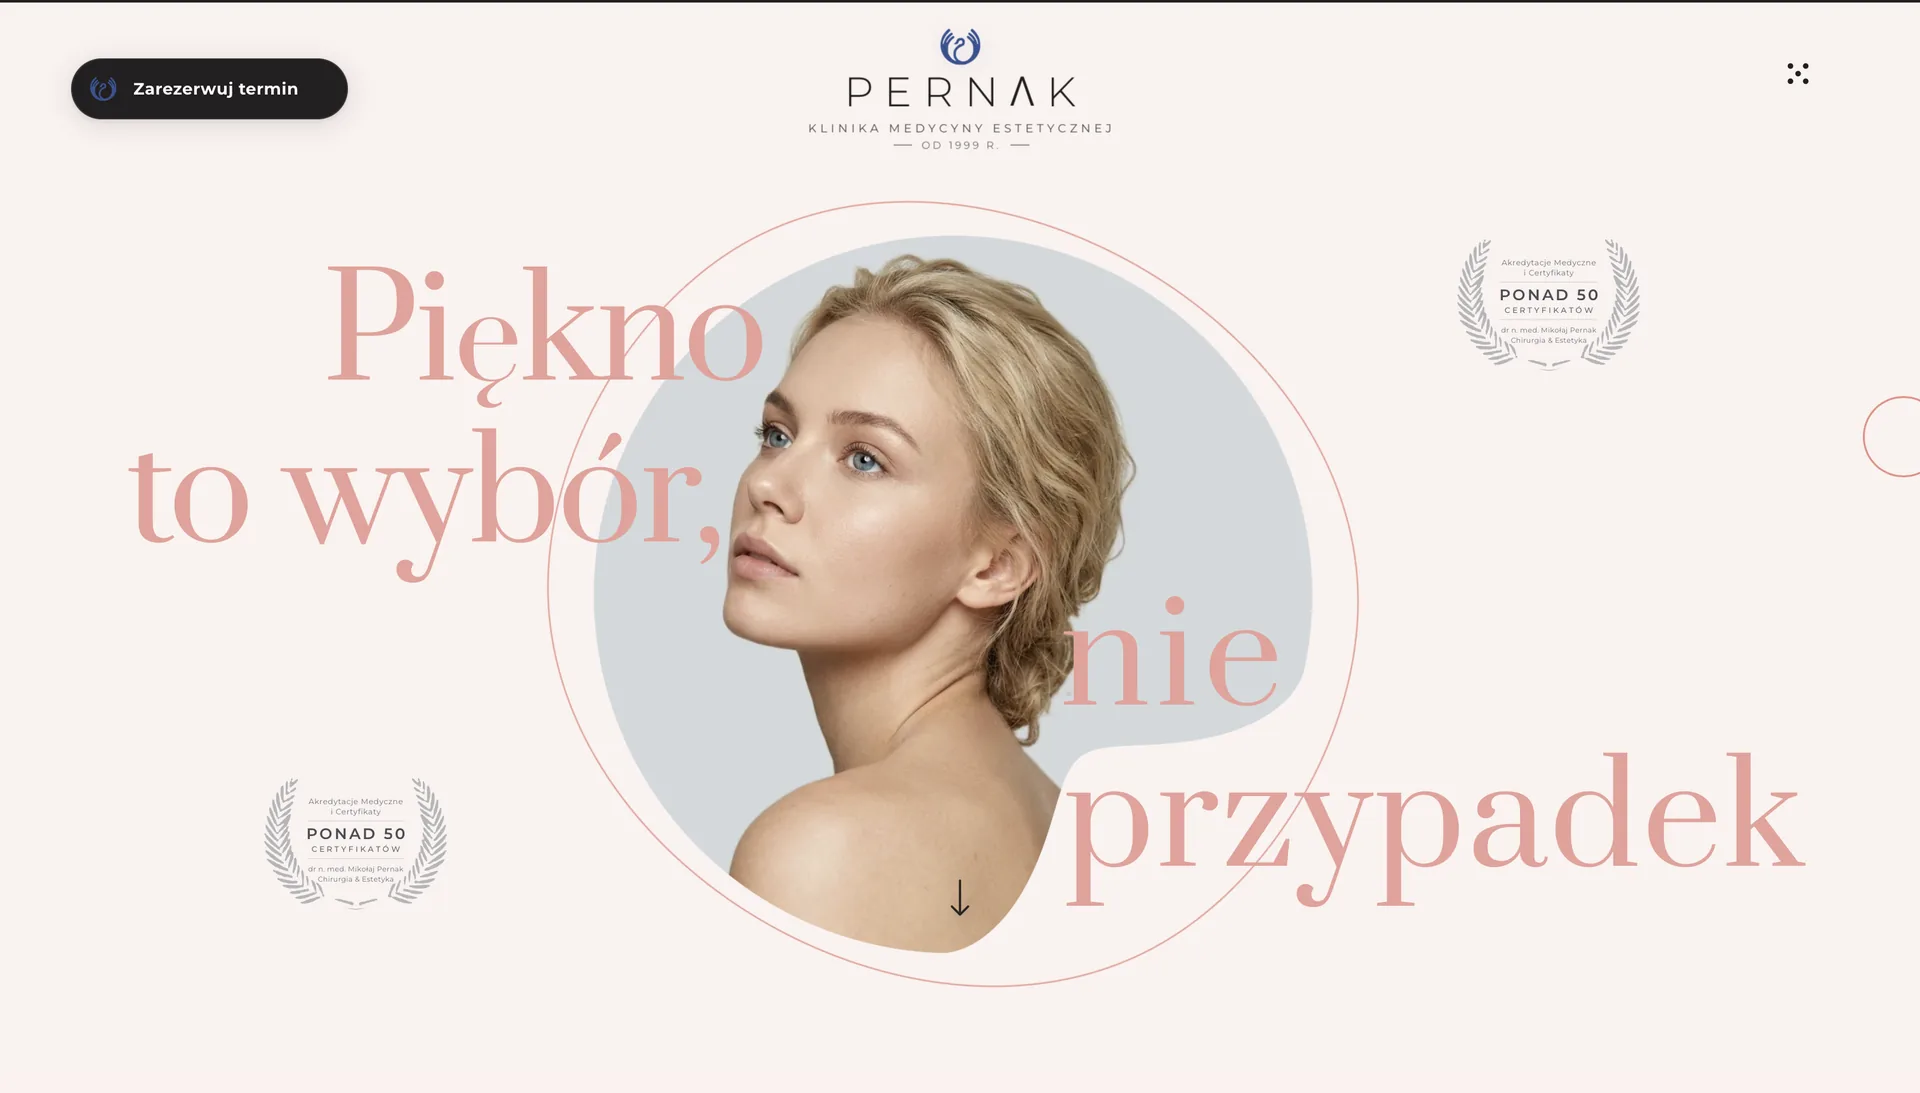
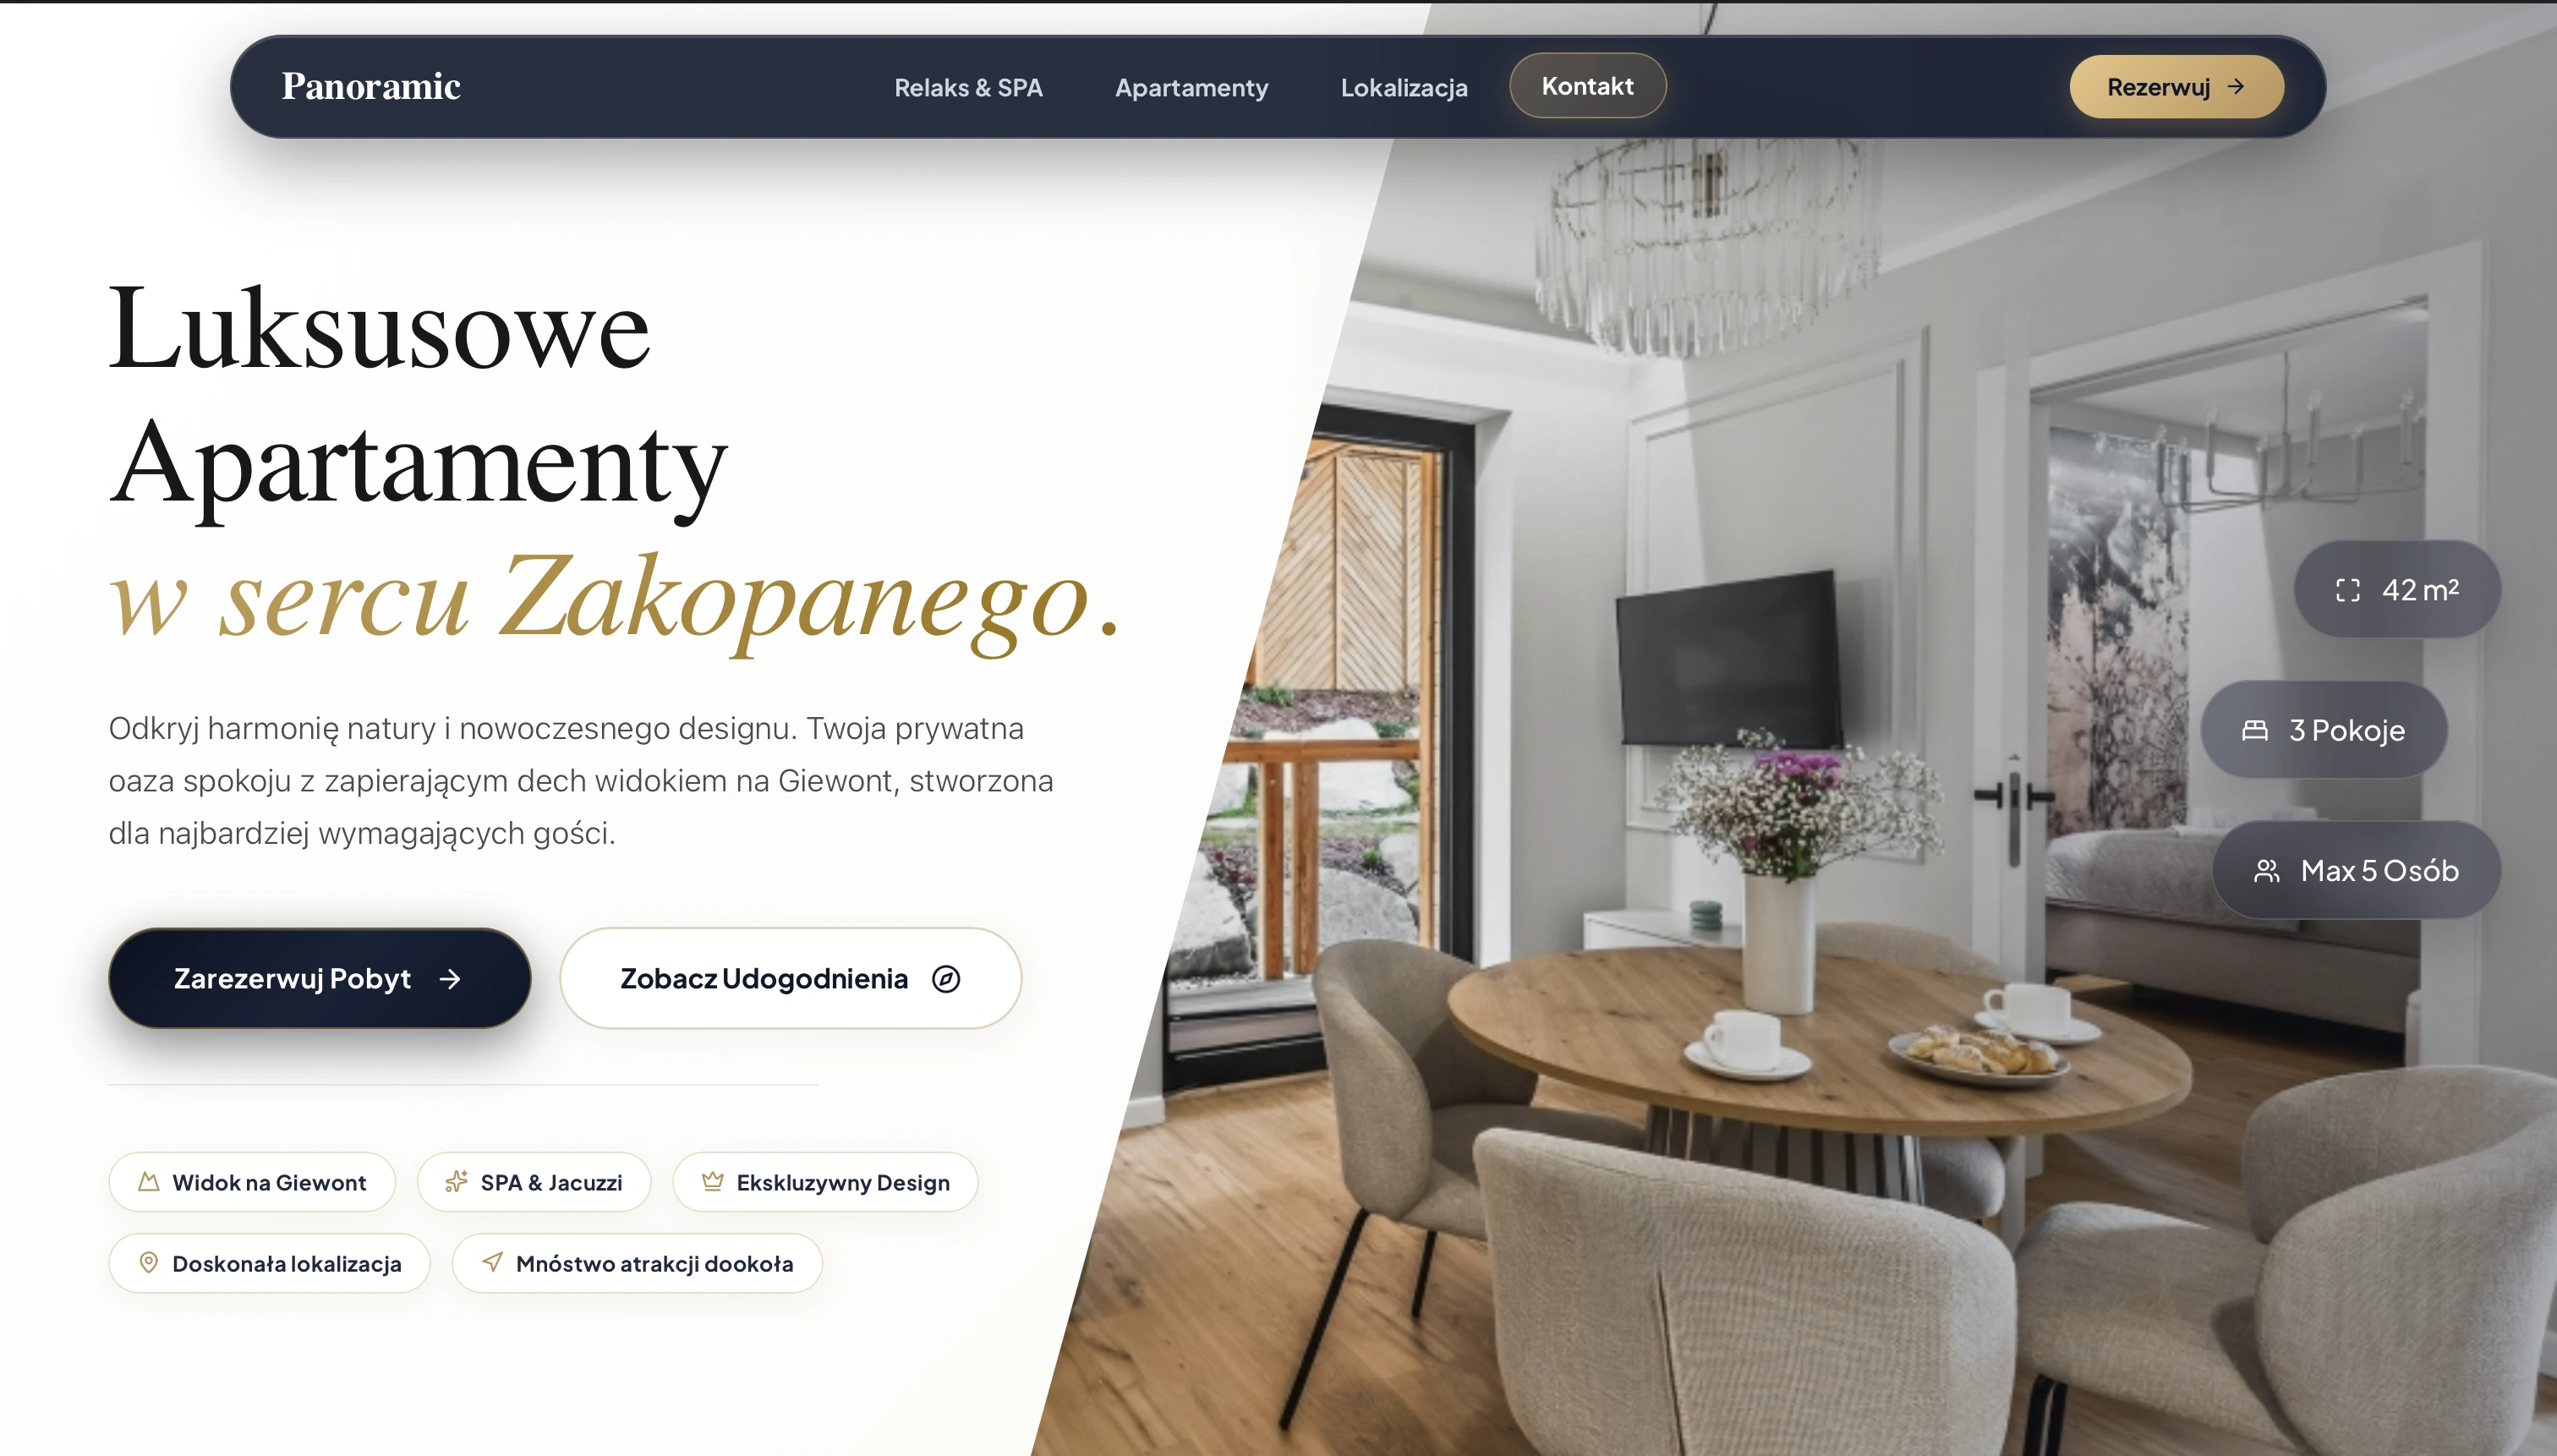
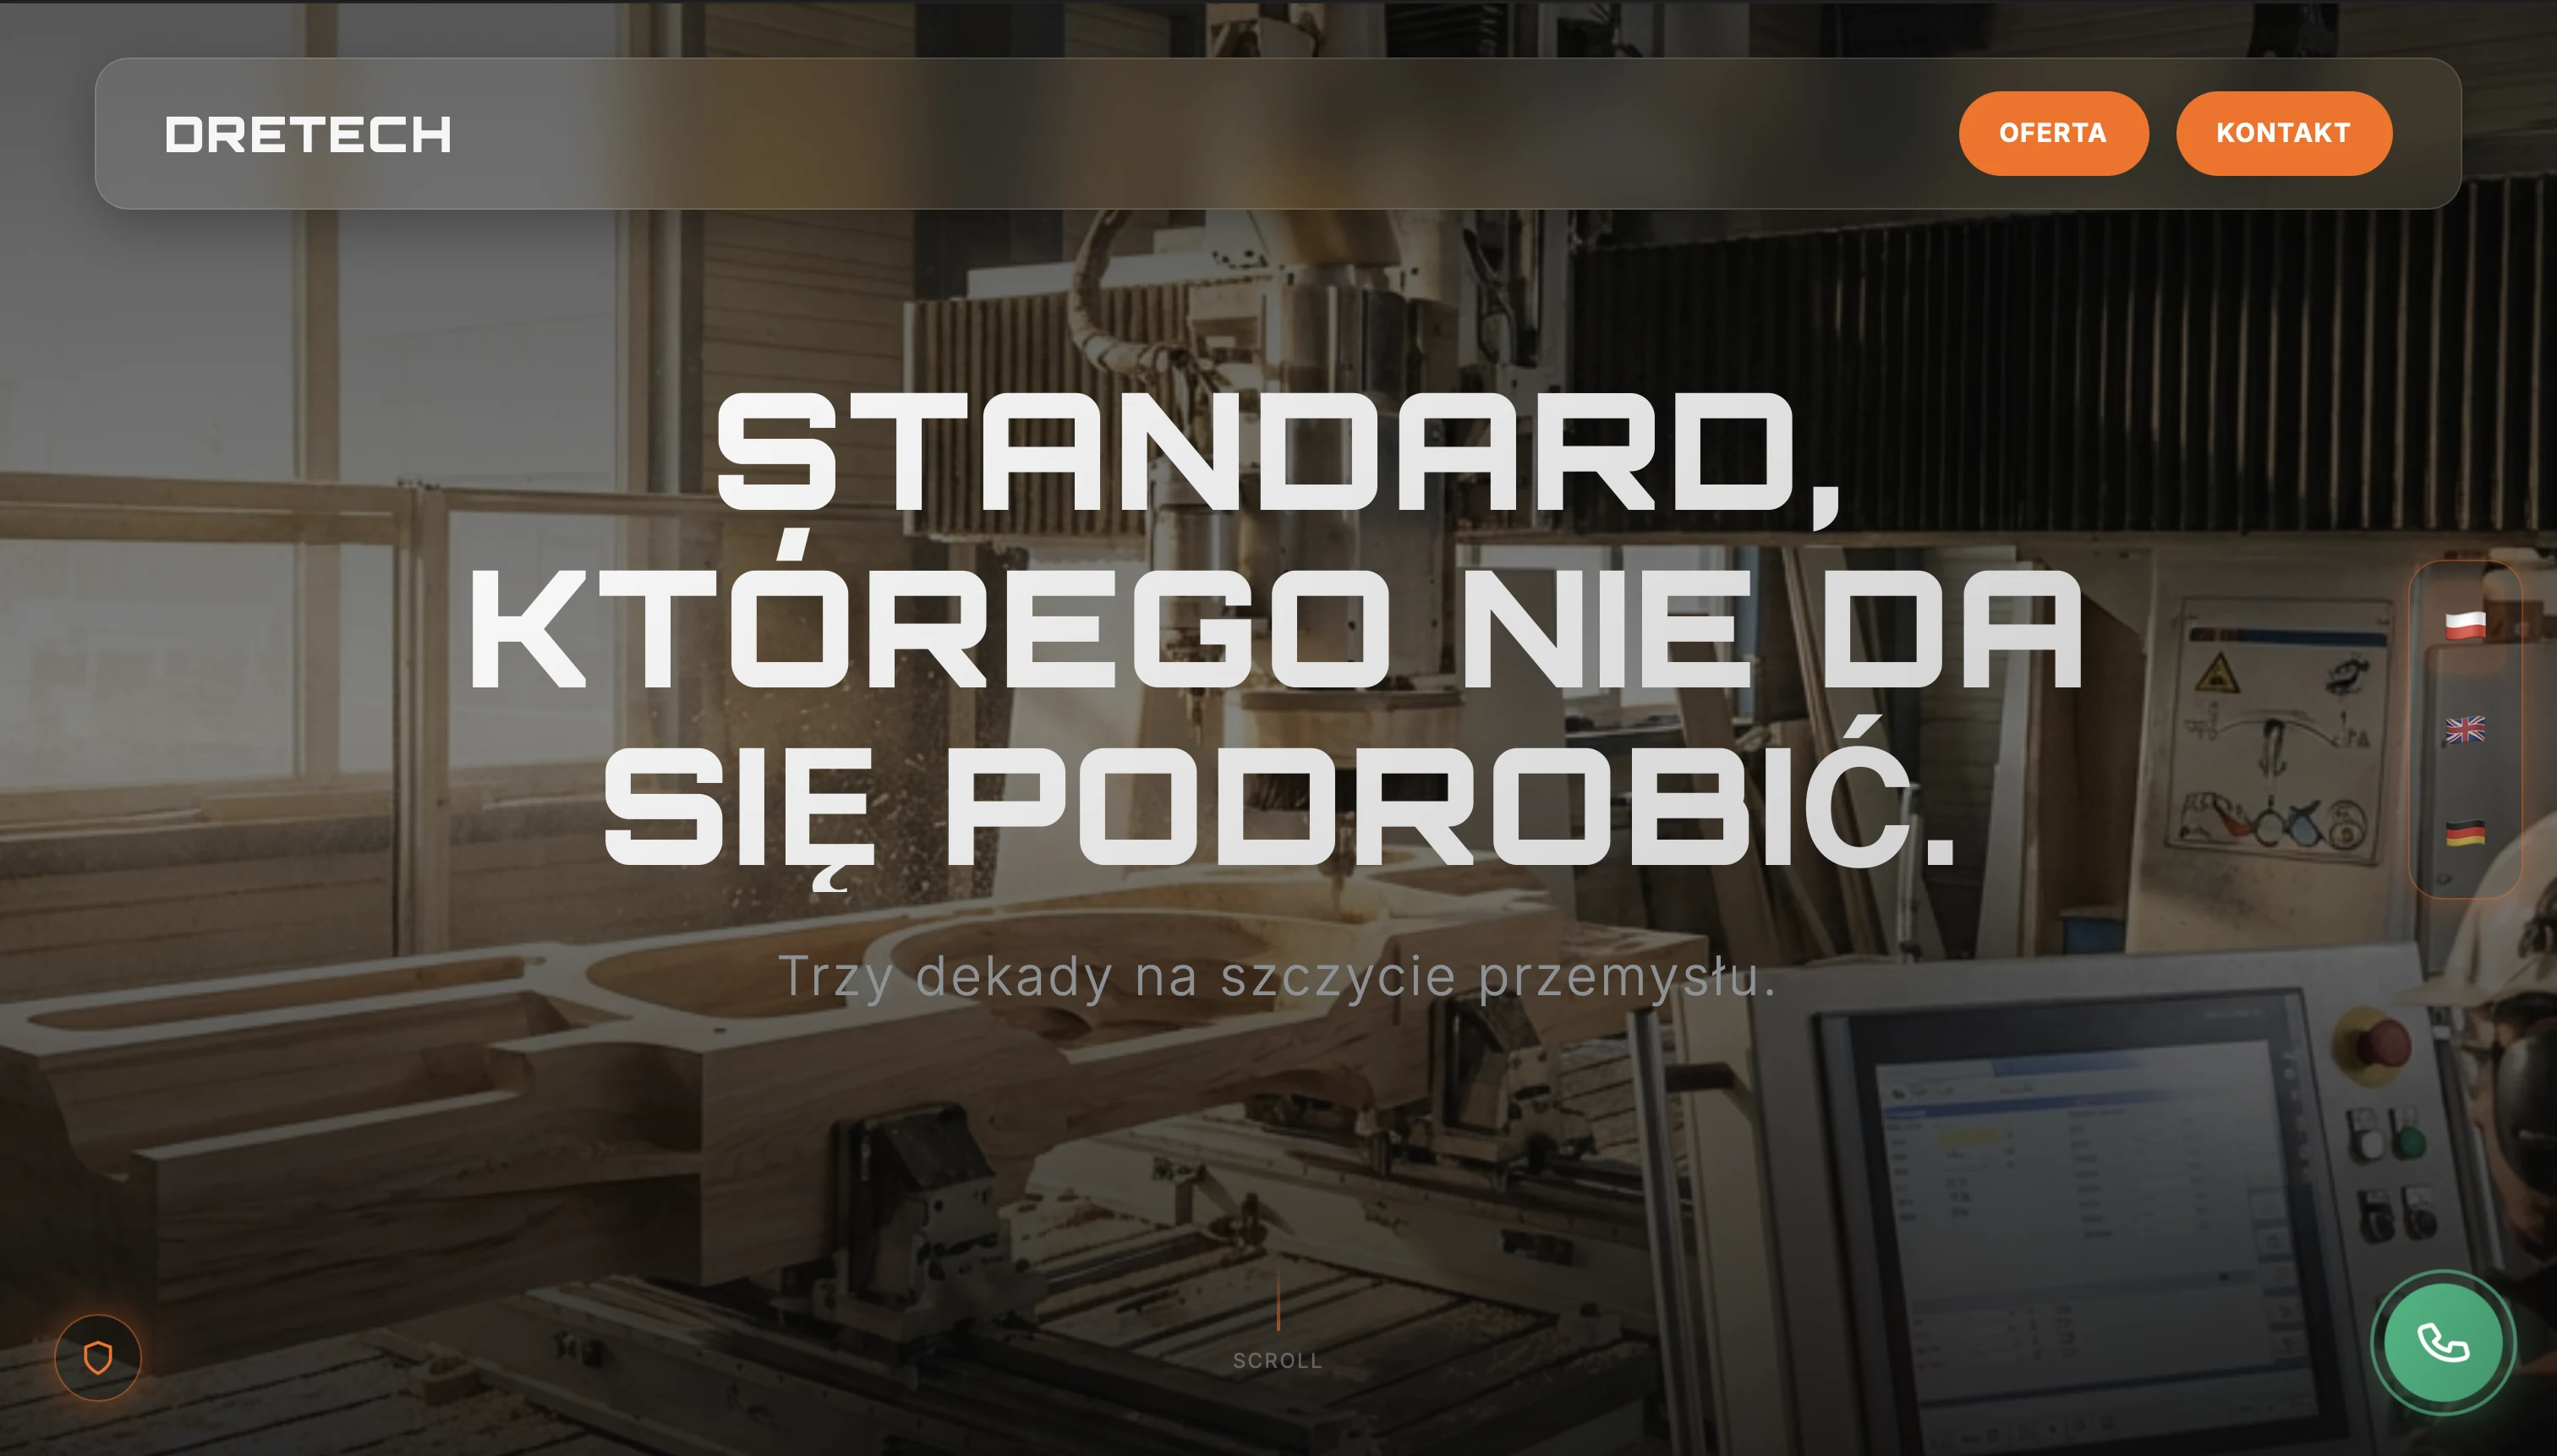
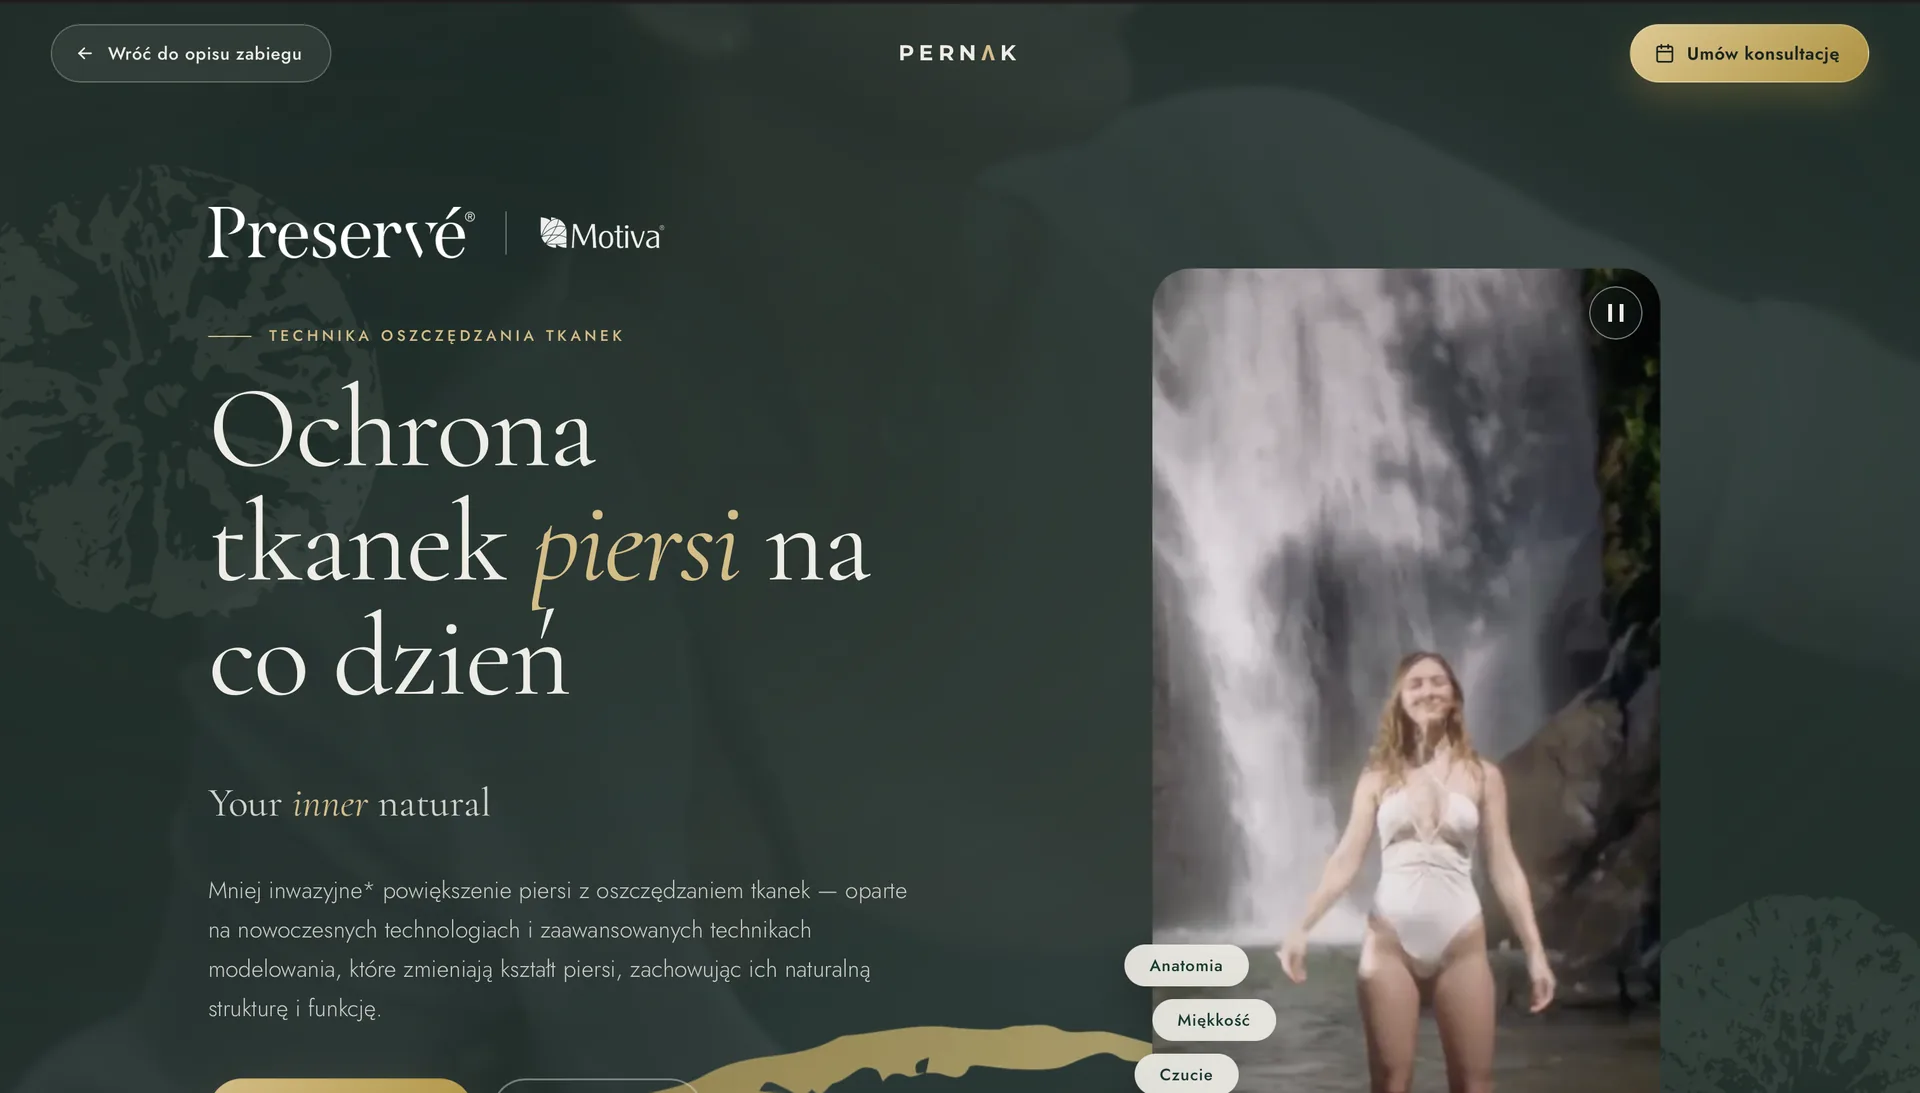
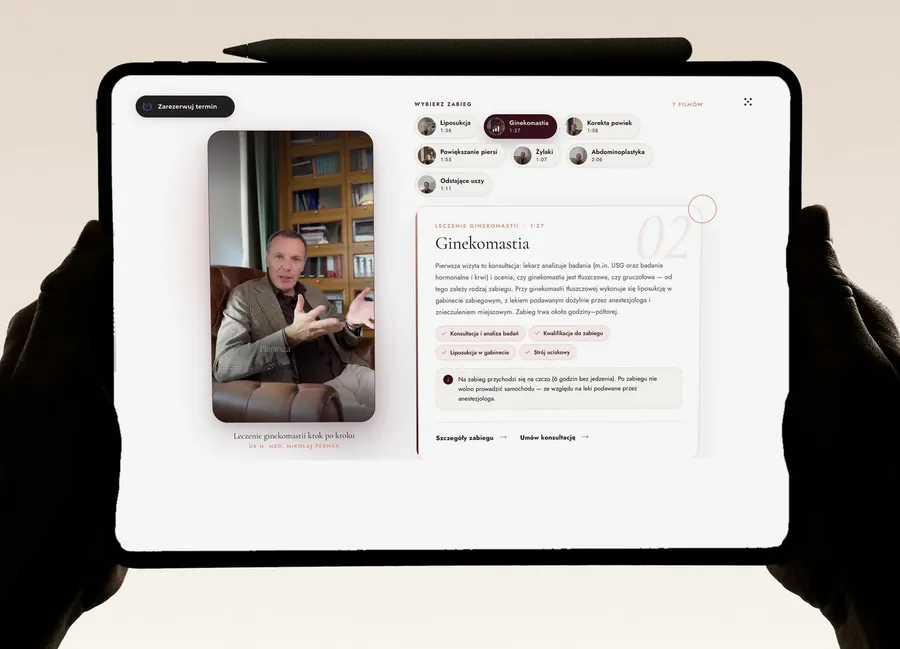
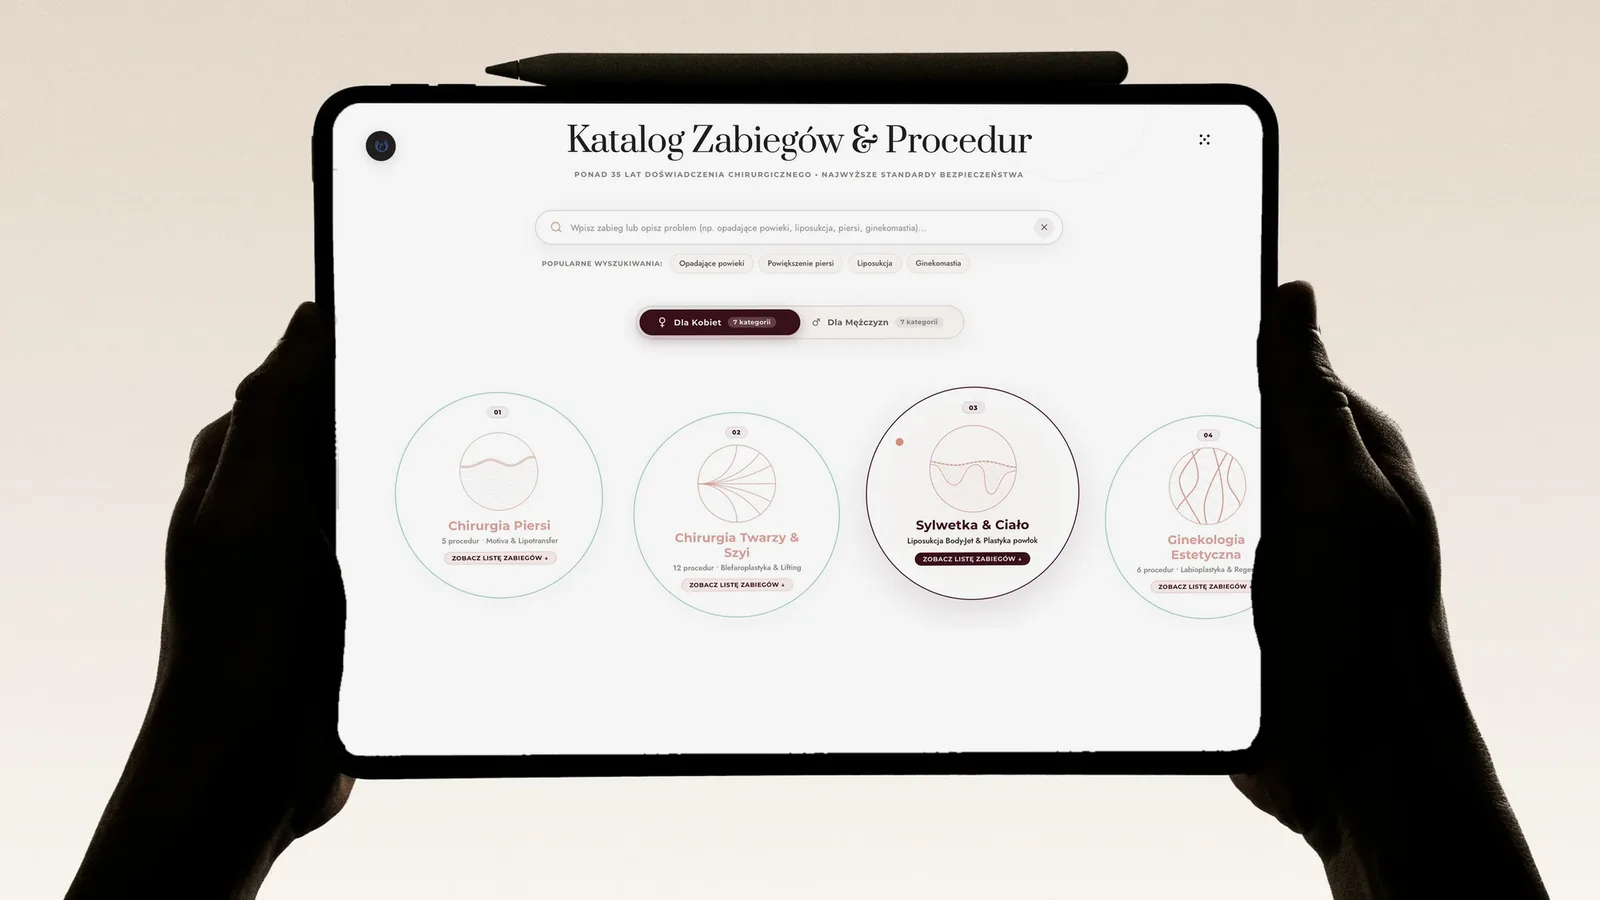
Realizacja Klinika Dr Pernak strona główna kliniki
Poradnik • bezpieczeństwo strony
Poniżej opisujemy kolejność działań w pierwszej dobie, najczęstsze błędy i to, jak po naprawie odzyskać zaufanie Google i klientów.
0105
Pierwsza godzina: odetnij atakującego
W pierwszej godzinie najważniejsze jest odebranie atakującemu dostępu: zmiana hasła do poczty, hostingu i kont administratorów strony, włączenie logowania dwuetapowego i wylogowanie wszystkich sesji. Dopiero potem warto zajmować się samą stroną.
- Zmień hasło do skrzynki e-mail. Na nią przychodzą resety haseł do hostingu, domeny i strony. Jeśli atakujący ma dostęp do poczty, każda inna zmiana hasła będzie bezużyteczna.
- Zmień hasło do panelu hostingu i włącz logowanie dwuetapowe. Sprawdź, czy na koncie nie ma nowych użytkowników FTP/SFTP.
- Zmień hasła administratorów strony i usuń konta, których nie znasz. W WordPressie sprawdź Użytkownicy → filtr „Administrator”.
- Zapisz to, co widzisz. Zrzuty ekranu, adresy, na które przekierowuje strona, e-maile od hostingu, godziny. To pomoże ustalić, co się stało.
Pracownia
Nasze strony na prawdziwych ekranach
Kliniki, apartamenty, przemysł i budownictwo. Każdą z tych stron zaprojektowaliśmy i zakodowaliśmy od zera, tak żeby tak samo dobrze działała na komputerze, tablecie i telefonie.
0205
Czego nie robić po włamaniu na stronę?
- Nie usuwaj plików na oślep. Usuniesz ślady, a tylne wejście zwykle siedzi w miejscu, którego nie widać na pierwszy rzut oka.
- Nie przywracaj kopii bez sprawdzenia. Atakujący często instalują backdoor tygodnie przed widocznym atakiem, więc kopia może być już zainfekowana.
- Nie instaluj pięciu wtyczek „antywirusowych” naraz. Mogą się kłócić, spowolnić stronę i dać fałszywe poczucie, że problem zniknął.
- Nie wyłączaj strony na stałe bez planu. Długa niedostępność szkodzi pozycjom w Google bardziej niż kilka godzin sprzątania.
- Nie płać okupu osobom, które twierdzą, że „odblokują” stronę. Nie masz gwarancji, że cokolwiek zrobią.
0305
Pierwsza doba: oceń skalę i wyczyść stronę
- Zrób kopię obecnego stanu. Pobierz pliki i bazę danych w obecnej, zainfekowanej postaci i odłóż je osobno. Przyda się do porównania i ustalenia przyczyny.
- Sprawdź Google Search Console. Raport „Problemy dotyczące bezpieczeństwa” pokazuje, co Google wykrył: zhakowane treści, złośliwe oprogramowanie, wprowadzające w błąd strony. Każdy problem ma przykładowe adresy.
- Wpisz w Google
site:twojadomena.pl. Zobaczysz wszystkie zaindeksowane podstrony, także te dodane przez spamerów, na przykład z japońskimi znakami, reklamami aptek lub kasyn. - Wyczyść pliki i bazę danych. Podmień pliki systemu, motywu i wtyczek na czyste wersje z oficjalnych źródeł, usuń obce pliki PHP (szczególnie w katalogach na zdjęcia), sprawdź .htaccess i wstrzyknięte skrypty w bazie.
- Zamknij lukę. Zaktualizuj wszystko, usuń nieużywane i pirackie dodatki, wymień klucze bezpieczeństwa w konfiguracji. Bez tego strona zostanie zainfekowana ponownie.
- Poproś Google o ponowne sprawdzenie. W raporcie bezpieczeństwa opisz, co było nie tak, co zrobiłeś i z jakim skutkiem. Google prosi, żeby nie wysyłać kolejnej prośby przed decyzją w sprawie poprzedniej.
Jeśli nie czujesz się pewnie w plikach serwera, ten etap lepiej zlecić. Tak wygląda nasza naprawa zhakowanej strony (od 790 zł netto).
0405
Czy trzeba zgłosić włamanie do UODO lub CERT Polska?
Jeśli przez włamanie mogły wyciec dane osobowe klientów, na przykład z formularzy, kont lub zamówień, administrator danych musi ocenić ryzyko i w razie potrzeby zgłosić naruszenie do Prezesa UODO w ciągu 72 godzin od jego stwierdzenia. Samo włamanie, bez danych osobowych, możesz dobrowolnie zgłosić do CERT Polska.
- UODO: naruszenie ochrony danych osobowych zgłaszasz przez formularz na stronie uodo.gov.pl; jeśli ryzyko dla osób jest wysokie, trzeba je też poinformować
- CERT Polska: incydent zgłosisz przez formularz na incydent.cert.pl, to ogólnopolski zespół reagowania na incydenty
- Policja: gdy doszło do strat finansowych lub ktoś podszywa się pod Twoją firmę
To nie jest porada prawna: przy wycieku danych warto skonsultować zgłoszenie z inspektorem ochrony danych lub prawnikiem.
0505
Po naprawie: jak nie dać się zhakować ponownie?
Według Patchstack w 2025 roku 91% nowych podatności WordPressa dotyczyło wtyczek, a w przypadku najczęściej atakowanych luk od ujawnienia do pierwszego ataku mijało w medianie 5 godzin. Dlatego po naprawie najważniejsze są trzy rzeczy:
- regularne aktualizacje i usunięcie wszystkiego, czego nie używasz
- kopie zapasowe przechowywane poza serwerem, z których umiesz odtworzyć stronę
- logowanie dwuetapowe dla każdego, kto ma dostęp do panelu i hostingu
Jeśli nie chcesz pilnować tego sam, zamów audyt bezpieczeństwa strony i opiekę techniczną albo rozważ stronę bez WordPressa, w której nie ma wtyczek do aktualizowania.
FAQ • Najczęściej zadawane pytania
Pytania po włamaniu na stronę
Nie ma takiego obowiązku, ale możesz to zrobić, zwłaszcza jeśli straciłeś pieniądze albo ktoś podszywał się pod Twoją firmę. Incydent możesz też zgłosić do CERT Polska przez formularz na incydent.cert.pl. Jeśli doszło do wycieku danych osobowych klientów, sprawdź, czy musisz zgłosić naruszenie do UODO: RODO daje na to 72 godziny od jego stwierdzenia.
Zwykle nie. Większość hostingów odpowiada za serwer, a nie za pliki Twojej strony. Mogą zablokować konto, wskazać zainfekowane pliki albo udostępnić kopię zapasową, ale czyszczenie strony i zamknięcie luki należy do właściciela lub jego wykonawcy.
Po wyczyszczeniu strony wysyłasz w Google Search Console prośbę o ponowne sprawdzenie. Według dokumentacji Google większość zgłoszeń jest rozpatrywana w ciągu od kilku dni do kilku tygodni. Nie wysyłaj kolejnej prośby, zanim nie dostaniesz odpowiedzi na poprzednią.
Tak: do hostingu, SFTP/FTP, bazy danych, wszystkich kont administratorów strony, skrzynki e-mail powiązanej z tymi kontami, rejestratora domeny i Google Search Console. Po zmianie haseł wyloguj wszystkie aktywne sesje. Hasła zmieniaj z komputera, co do którego masz pewność, że nie jest zainfekowany.
/ Informacje kontaktowe
Rozpocznijmy projekt
W czym możemy pomóc?
Szybki kontakt — oddzwaniamy lub odpisujemy zazwyczaj w kilkanaście minut.
Zapytanie przekazane pomyślnie
Dziękujemy za kontakt!
Twoje zapytanie trafiło bezpośrednio do naszego systemu.
Twój opiekun projektu
Olaf Zaboklicki
Szacowany czas odpowiedzi
zazwyczaj < 15 minut
Status zlecenia
W kolejce priorytetowej VIP
Wybrana specyfikacja
Strona WWW • < 10 000 PLN

Łączenie...
Wyszukiwanie aktywnego doradcy w systemie

Online • Dostępny natychmiast
