
Złośliwy kod często sprawdza, z jakiego urządzenia wchodzisz, i przekierowuje tylko telefony, bo właściciele stron zwykle oglądają je na komputerze. Dzięki temu infekcja dłużej pozostaje niezauważona. Sprawdź stronę na telefonie w trybie prywatnym, wchodząc przez wynik w Google.
Strona przekierowuje na inną stronę: dlaczego i jak to naprawić?
Jeśli Twoja strona przekierowuje na kasyno, aptekę, loterię albo stronę „wygrałeś nagrodę”, to prawie zawsze znak włamania: złośliwy kod w plikach, bazie danych lub ustawieniach serwera wysyła część odwiedzających w inne miejsce. Najczęściej siedzi w pliku .htaccess, w plikach motywu lub wtyczki albo w skrypcie wstrzykniętym do bazy danych.
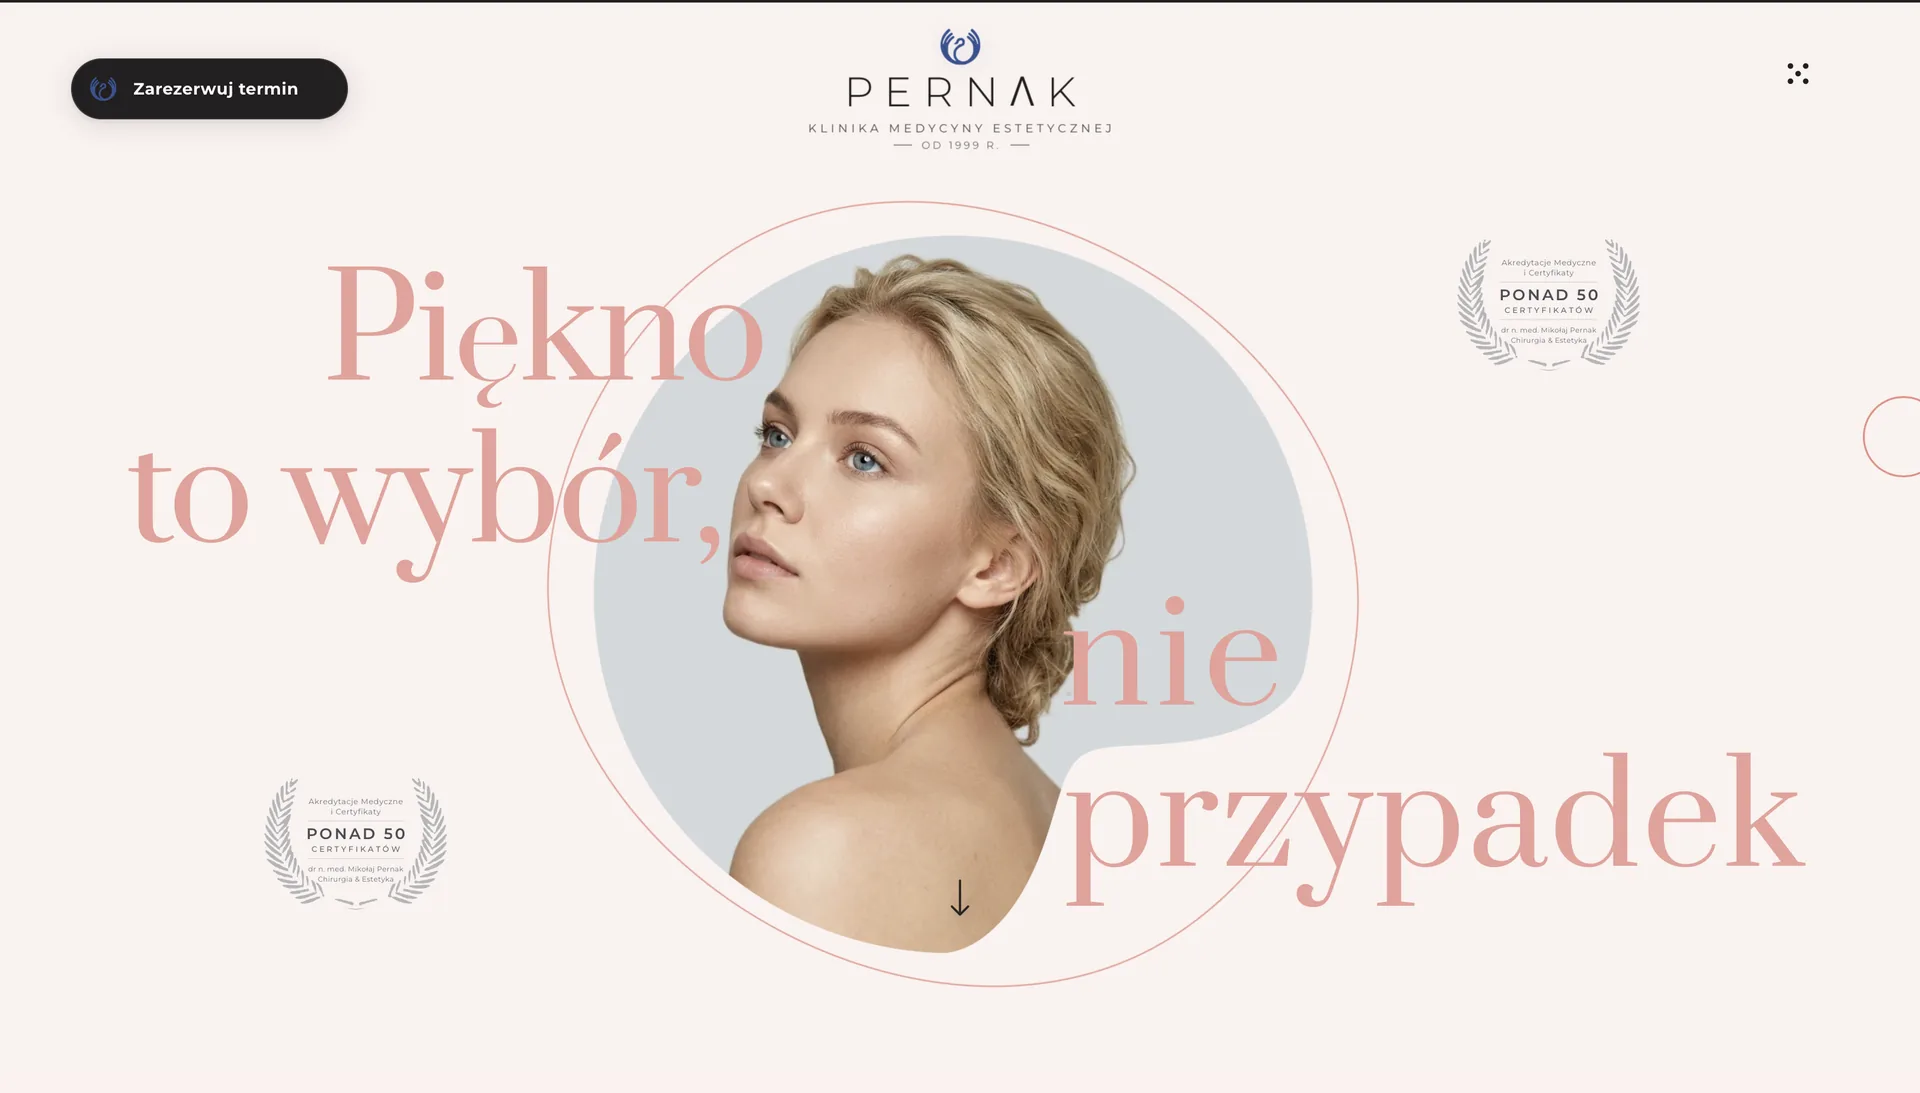
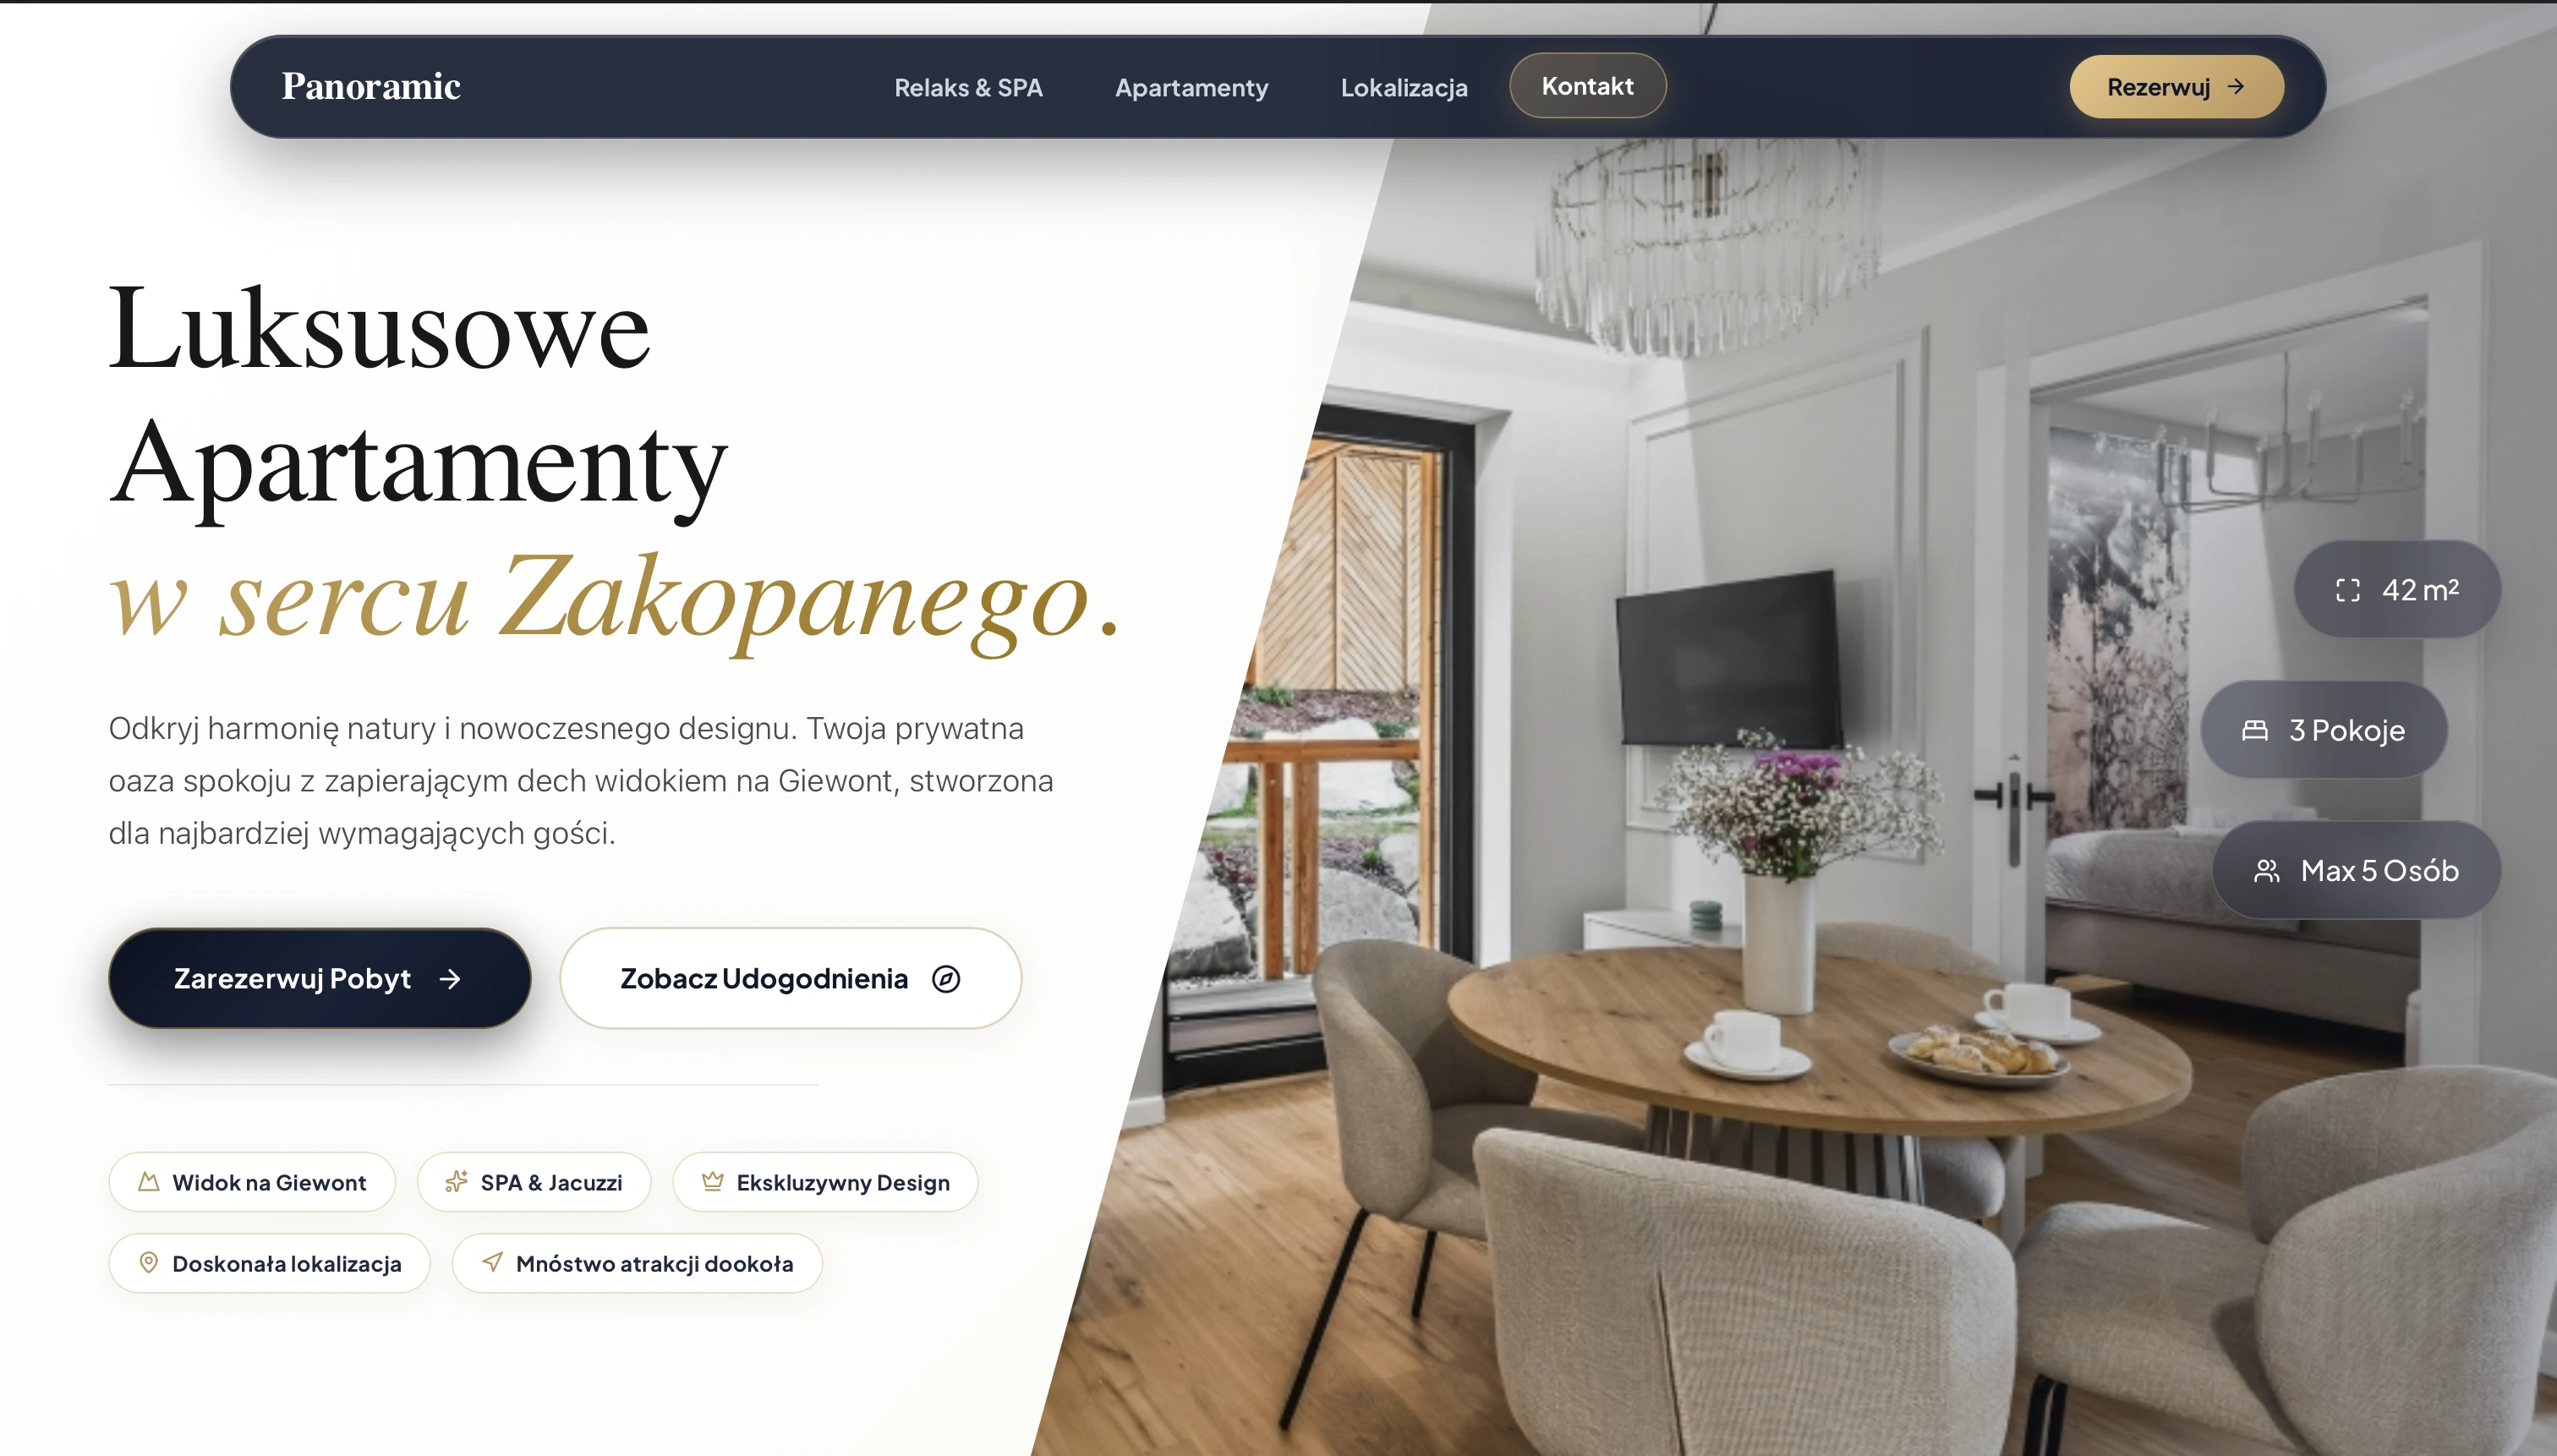
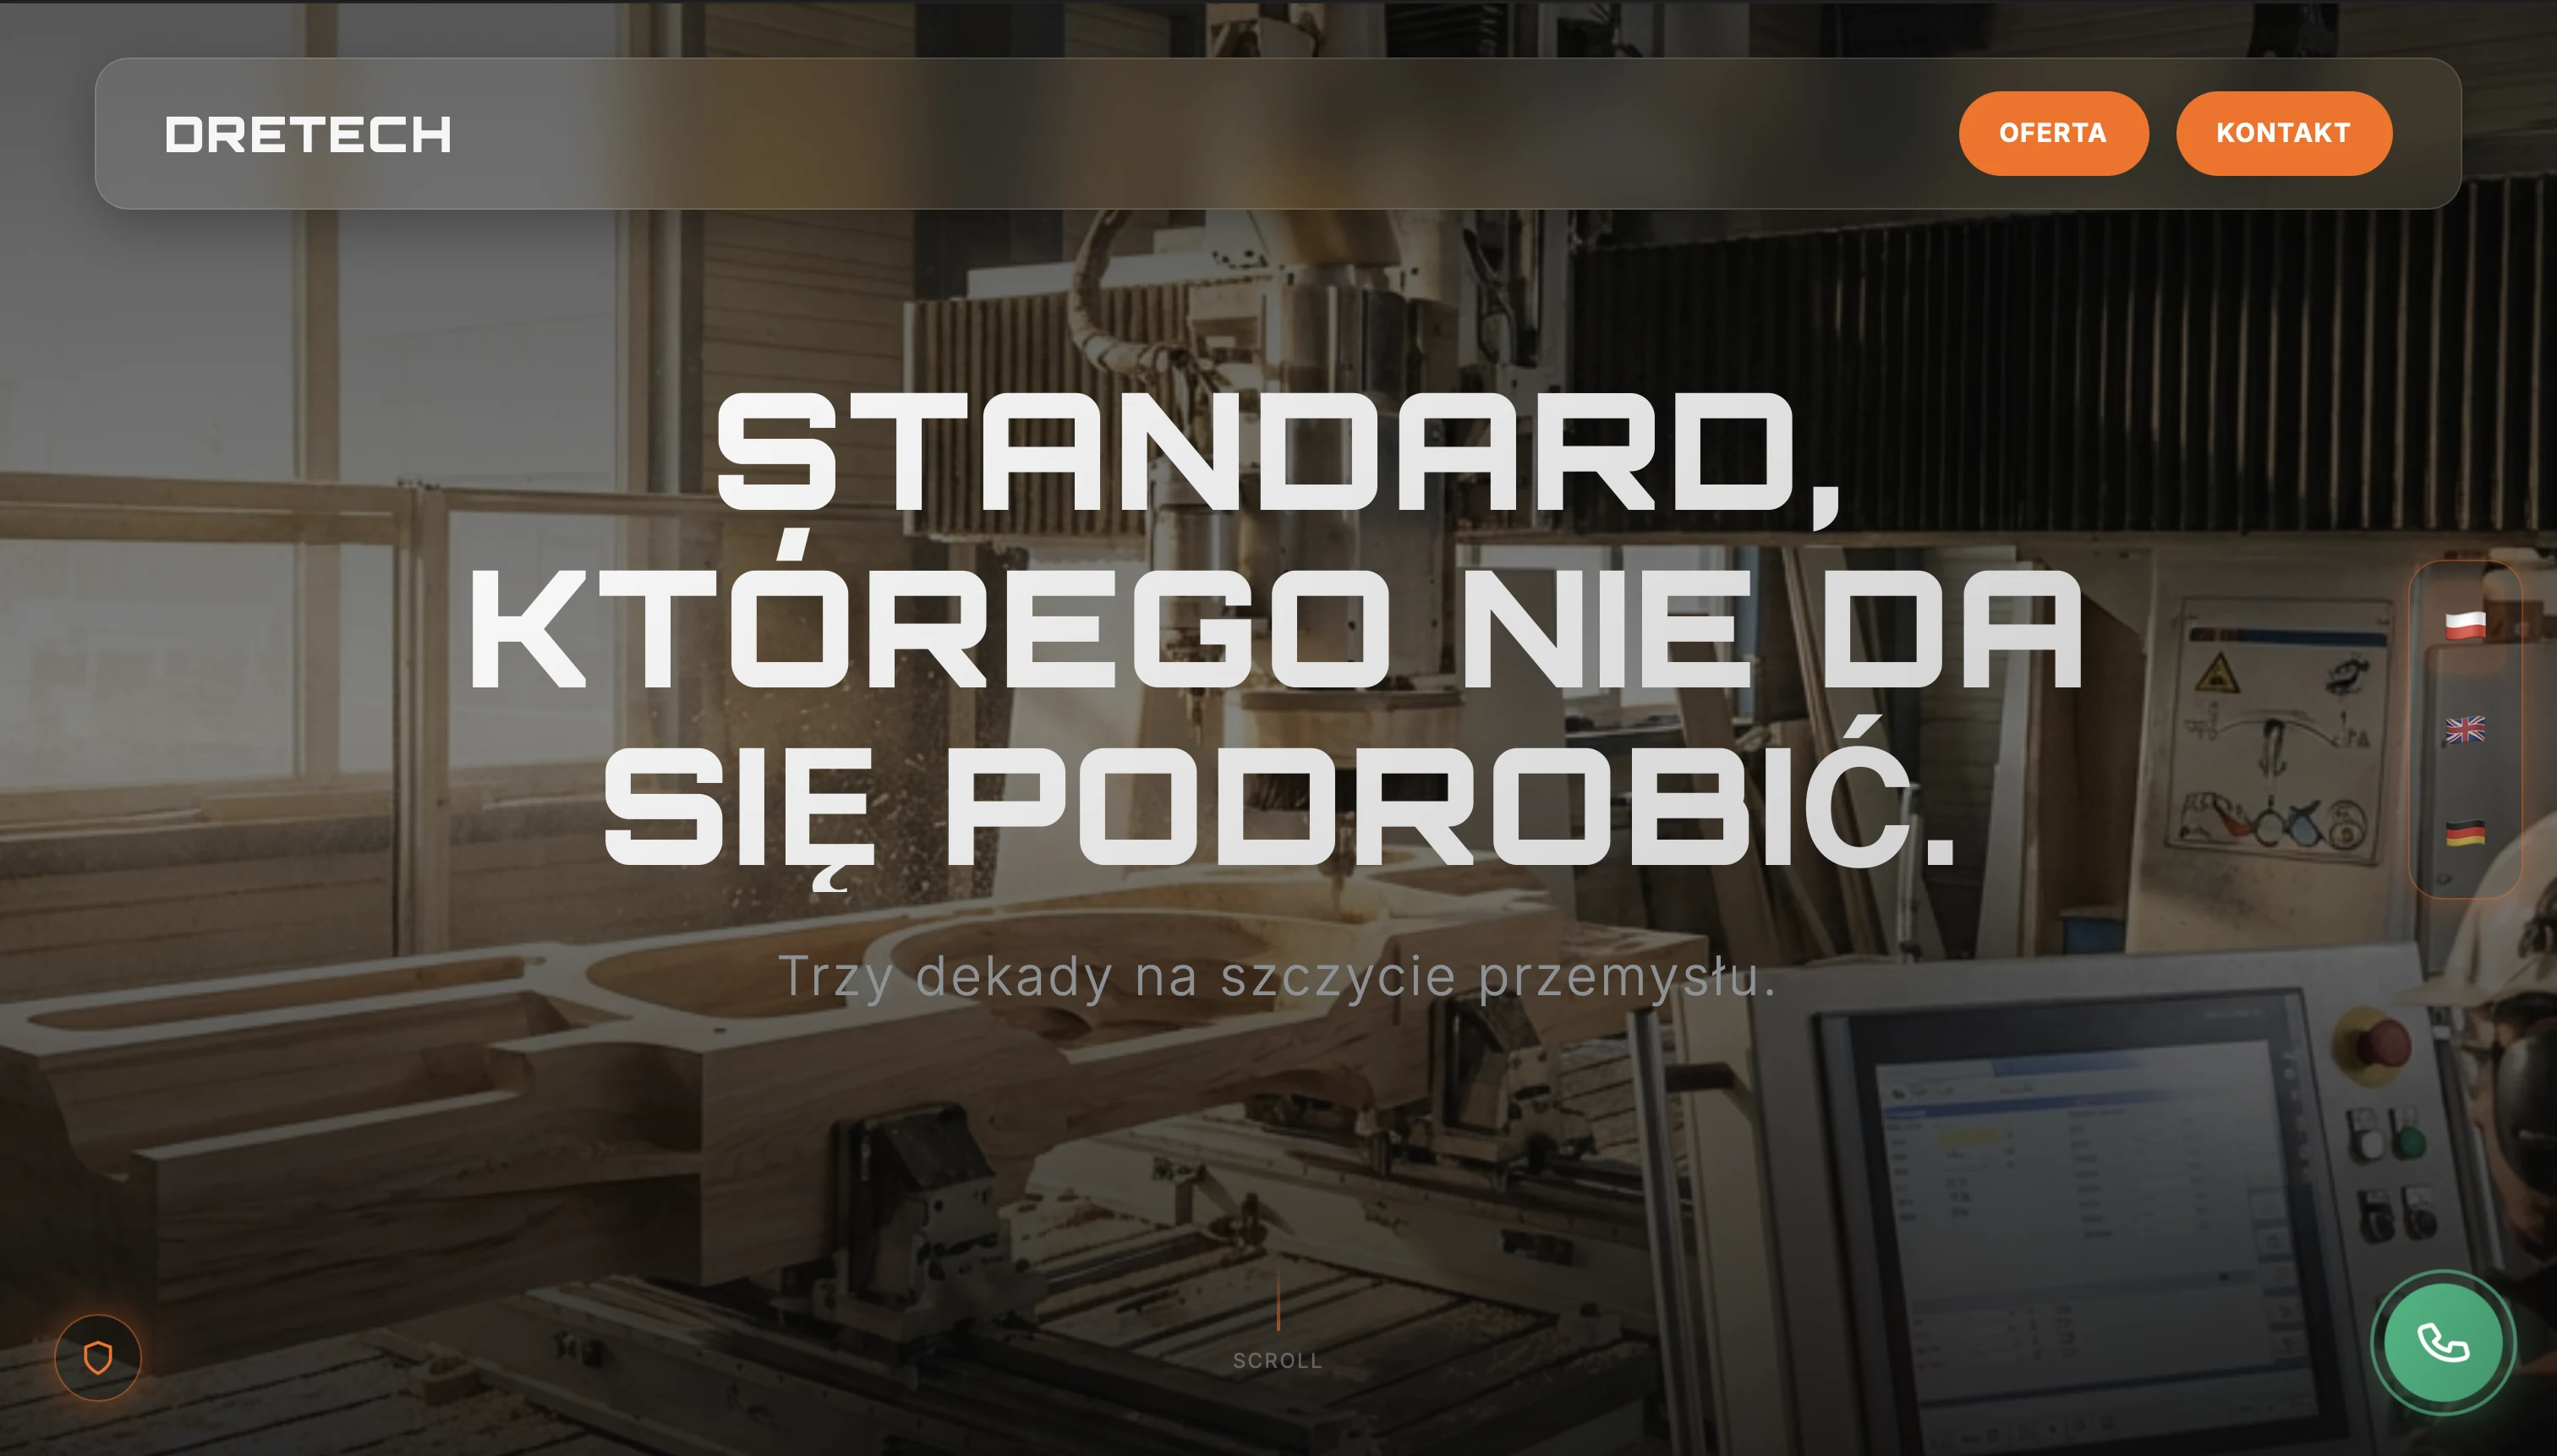
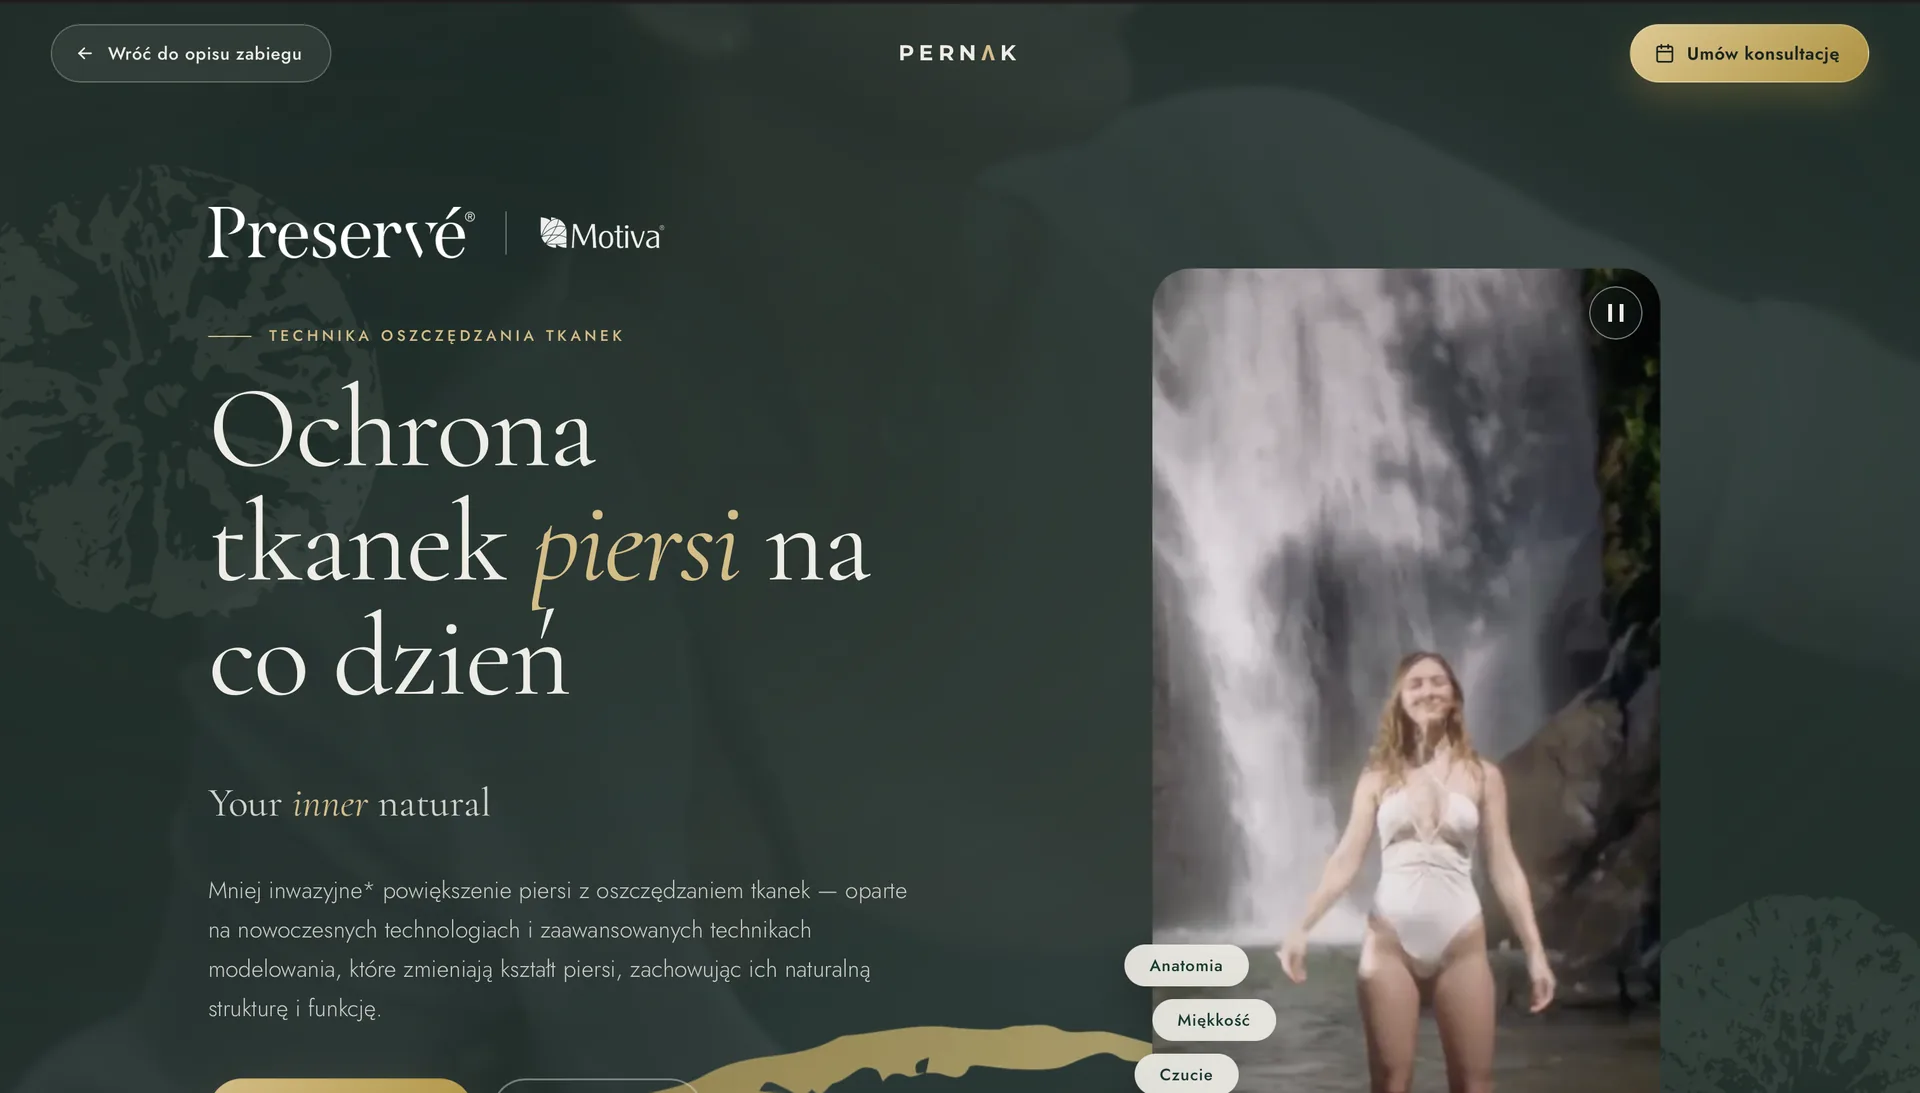
Realizacja Klinika Dr Pernak strona główna kliniki
Poradnik • bezpieczeństwo strony
Takie przekierowania często działają tylko czasem: tylko na telefonie, tylko po wejściu z Google albo tylko przy pierwszej wizycie. Dlatego właściciel strony często ich nie widzi, a klienci tak.
0103
Kiedy strona przekierowuje: cztery typowe warianty
| Kiedy następuje przekierowanie | Jak działa złośliwy kod | Jak to sprawdzić |
|---|---|---|
| Tylko po wejściu z Google | sprawdza, skąd przychodzi odwiedzający (nagłówek Referer) | kliknij swoją stronę w wynikach Google zamiast wpisywać adres |
| Tylko na telefonie | sprawdza typ urządzenia lub przeglądarki | otwórz stronę na telefonie w trybie prywatnym |
| Tylko przy pierwszej wizycie | zapisuje ciasteczko i drugi raz nie przekierowuje | tryb prywatny, inna przeglądarka, inne urządzenie |
| Zawsze | przekierowanie w .htaccess, w pliku startowym albo podmieniony adres strony w bazie | widać od razu przy każdym wejściu |
Zanim uznasz, że strona jest zhakowana, wyklucz niewinne przyczyny: przekierowanie ustawione celowo przez wykonawcę, wygasłą domenę, którą przejął ktoś inny, albo problem na Twoim komputerze. Jeśli przekierowanie dzieje się na wielu różnych stronach, przyczyną jest raczej rozszerzenie przeglądarki lub zmienione ustawienia routera.
Pracownia
Nasze strony na prawdziwych ekranach
Kliniki, apartamenty, przemysł i budownictwo. Każdą z tych stron zaprojektowaliśmy i zakodowaliśmy od zera, tak żeby tak samo dobrze działała na komputerze, tablecie i telefonie.
0203
Gdzie szukać kodu, który przekierowuje stronę?
Złośliwe przekierowania najczęściej siedzą w pliku .htaccess, w pliku startowym strony (index.php), w plikach motywu (w WordPressie: functions.php i header.php), w zainfekowanej lub fałszywej wtyczce, w skrypcie wstrzykniętym do treści lub ustawień w bazie danych albo w zewnętrznym skrypcie ładowanym przez stronę.
- .htaccess w głównym katalogu i w podkatalogach: reguły RewriteRule kierujące na obce domeny, często tylko dla określonych Referer lub User-Agent
- index.php i wp-config.php: dopisany na początku lub na końcu zaciemniony kod (długie ciągi znaków, base64_decode, eval)
- Pliki motywu: functions.php, header.php, footer.php
- Wtyczki: zainfekowane pliki znanych wtyczek albo wtyczka-atrapa o wiarygodnie brzmiącej nazwie, której nikt nie instalował
- Baza danych: w WordPressie tabele z treściami (wp_posts), opcjami (wp_options, w tym adresy siteurl i home) i widżetami; szukaj znaczników <script> z obcymi domenami
- Skrypty zewnętrzne: biblioteki, liczniki i czaty ładowane z cudzych serwerów, które ktoś podmienił
- DNS i domena: jeśli przekierowuje cała domena, sprawdź rekordy DNS u rejestratora i hasło do panelu domeny
0303
Jak usunąć złośliwe przekierowanie?
- Odetnij dostęp. Zmień hasła do poczty, hostingu, bazy i kont administratorów, wyloguj wszystkie sesje.
- Zrób kopię obecnego stanu. Pliki i baza w obecnej postaci, odłożone osobno.
- Sprawdź .htaccess i porównaj z domyślną wersją dla Twojego systemu. Usuń reguły kierujące na obce domeny.
- Podmień pliki systemu, motywu i wtyczek na czyste wersje z oficjalnych źródeł. Usuń wtyczki, których nie znasz lub nie używasz.
- Przeszukaj bazę danych pod kątem obcych znaczników <script> i adresów domen, których nie znasz.
- Sprawdź użytkowników i zadania cron: atakujący zostawiają konta i zadania, które przywracają infekcję po usunięciu.
- Zamknij lukę: aktualizacja wszystkiego, co było nieaktualne, wymiana pirackich dodatków.
- Zgłoś stronę w Google, jeśli była oznaczona: Search Console → Problemy dotyczące bezpieczeństwa → Poproś o sprawdzenie.
Jeśli przekierowanie wraca po kilku dniach, w systemie zostało tylne wejście. Wtedy samodzielne poprawki zwykle tylko odsuwają problem. Zajmujemy się tym w ramach naprawy zhakowanej strony, od 790 zł netto, dla stron na każdym systemie.
FAQ • Najczęściej zadawane pytania
Pytania o przekierowania na obce strony
Wiele złośliwych skryptów zapisuje w przeglądarce ciasteczko i przekierowuje każdego odwiedzającego tylko przy pierwszej wizycie albo raz na dobę. Przy kolejnym wejściu strona wygląda normalnie, więc trudno to zauważyć i odtworzyć.
Tak, jeśli przekierowanie dzieje się na wielu różnych stronach, a nie tylko na Twojej. Wtedy winne może być rozszerzenie przeglądarki, złośliwe oprogramowanie na komputerze albo zmienione ustawienia DNS w routerze. Jeśli przekierowanie widzą też inne osoby na innych urządzeniach, problem jest na stronie.
Tak. Google może oznaczyć stronę jako zhakowaną lub niebezpieczną, pokazać ostrzeżenie w wynikach wyszukiwania i ograniczyć jej widoczność. Do tego odwiedzający, którzy trafiają na kasyno zamiast na Twoją ofertę, szybko wracają do wyników i nie wracają już na stronę.
Nie. Zmiana hasła odcina atakującego od panelu, ale złośliwy kod, który już jest w plikach lub bazie, dalej działa. Trzeba go znaleźć i usunąć, a potem zamknąć lukę, przez którą się dostał.
/ Informacje kontaktowe
Rozpocznijmy projekt
W czym możemy pomóc?
Szybki kontakt — oddzwaniamy lub odpisujemy zazwyczaj w kilkanaście minut.
Zapytanie przekazane pomyślnie
Dziękujemy za kontakt!
Twoje zapytanie trafiło bezpośrednio do naszego systemu.
Twój opiekun projektu
Olaf Zaboklicki
Szacowany czas odpowiedzi
zazwyczaj < 15 minut
Status zlecenia
W kolejce priorytetowej VIP
Wybrana specyfikacja
Strona WWW • < 10 000 PLN

Łączenie...
Wyszukiwanie aktywnego doradcy w systemie

Online • Dostępny natychmiast
